公開日 2026年10月29日約12分で読了
AIは四半期ごとに変わる。接続は変わるべきではない。
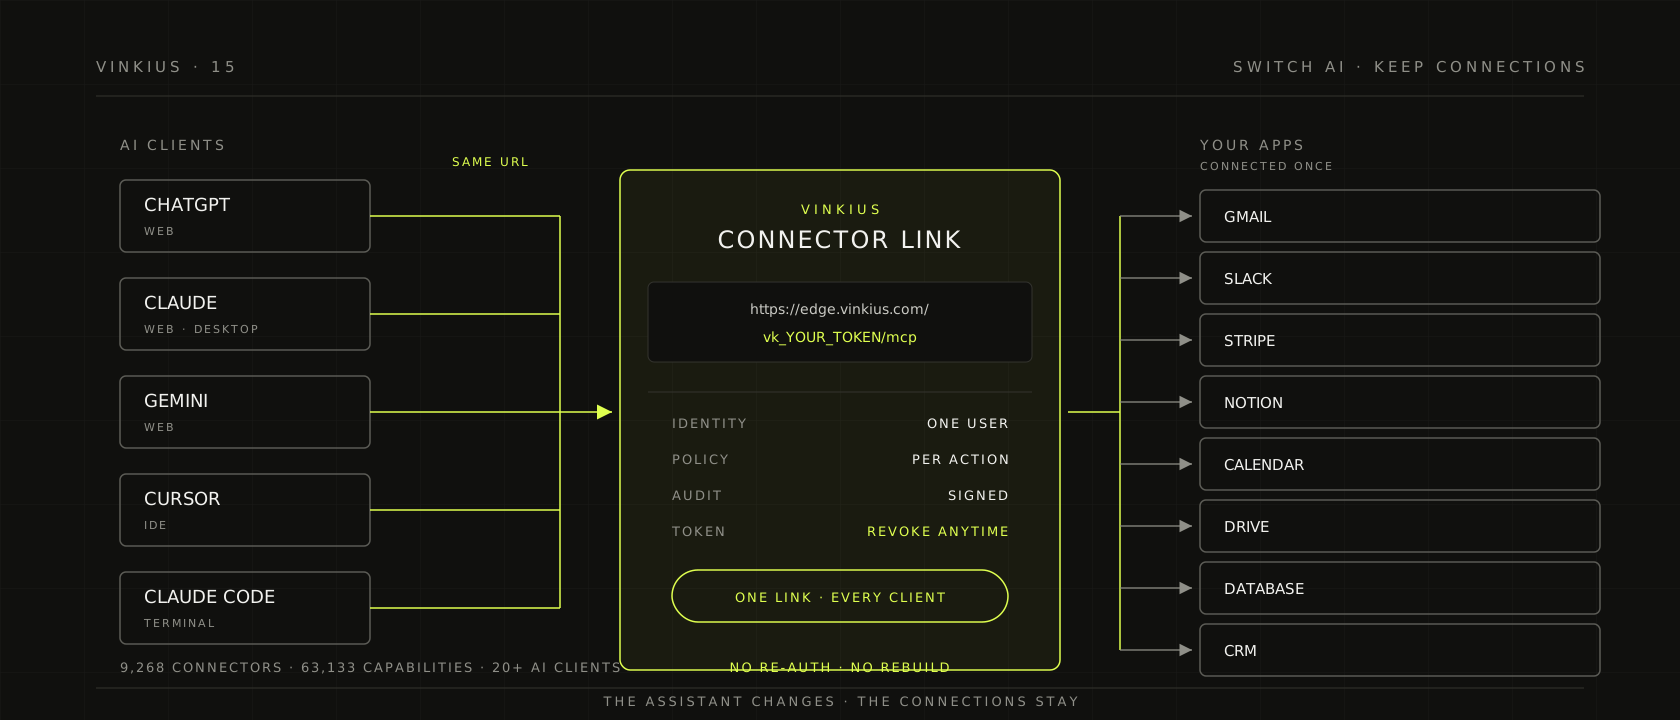
アシスタントを乗り換えるたびに、数か月分の設定がリセットされる。理由は、接続がクライアントの中に住んでいるからだ。修正はアーキテクチャにある。ユーザーごとに1本のMCPリンクを持ち、認証情報、ポリシー、監査をアシスタントの外に置く。ChatGPT、Claude、Gemini、Cursor、そして自社のエージェントが同じケイパビリティを共有する。

著者 Renato Marinho
Founder · Vinkius
火曜日、あるチームがChatGPTからClaudeへ移る。サブスクリプションの切り替えは30秒で終わる。設定には3週間かかる。
Claudeが難しいからではない。11個のアプリがChatGPTの中で接続され、それぞれにOAuthグラント、スコープ、組織の記憶の断片があったからだ。新しいアシスタントは何も引き継がない。誰かがGmail、Slack、Notion、Stripe、社内データベースを再認可する。誰かが、前のアシスタントのカレンダースコープのほうが新しく許可される範囲より広かったことに気づく。誰かが、切り替えた日に監査証跡が途切れている理由を尋ね、誰も答えられない。
モデルの請求書は見える。切り替えの請求書は見えず、たいてい額が大きい。
私はVinkiusを作った。これは、AIを本気で使うほとんどすべてのチームで見るパターンだ。アシスタントは仕事が起きる場所として扱われ、接続もそこに作られる。しかしアシスタントはスタックの中で最も寿命の短い層だ。モデルは四半期ごとに変わる。クライアントはコネクタの仕組み、設定画面、価格を変える。あなたが接続するアプリは安定した部分だ。人とアプリの関係こそが資産である。
間違いは戦術ではなくアーキテクチャにある。私たちはMCPでツール呼び出しを標準化した。そして、その呼び出しを生む接続を各クライアントに所有させた。結果として、接続層はアシスタントごと、ユーザーごと、デバイスごとに複製され、ひとつのシステムとして監査できなくなった。
AIの切り替えは、移行ではなく貼り付けであるべきだ。
見えない請求書
どの切り替えにも、見えるコストと隠れたコストがある。見えるのはサブスクリプション、席数、移行のメールだ。隠れたのは、チームとアプリの関係を、同意画面ひとつずつ再構築する作業である。
| 切り替えの実際のコスト | 何が起きるか | なぜ積み上がるか |
|---|---|---|
| 再認証 | すべてのアプリがクライアントごとに再同意を求める | グラントごとに新しいトークンが作られ、有効期限とスコープが別になる |
| 権限のずれ | 新しいクライアントは別の権限モデルを出す | ポリシーがUIの中にあり、手作業で作り直される |
| 監査の断絶 | ログは前のプロバイダに残る | 切り替えをまたぐ単一のタイムラインがない |
| 統合の再構築 | クライアントごとにコネクタ形式が違う | アプリごと、クライアントごとに作業が繰り返される |
| 身元の混同 | 個人アカウントと仕事アカウントが混ざる | 正しい意図で間違ったアカウントが動く |
| 文脈の喪失 | プロンプト、お気に入り、ルーティンが残る | アシスタントがチームの働き方を忘れる |
どれもベンチマークには出ない。すべて最初の1か月に出る。
ロックインの3つの層
モデルのロックインは、誰もが議論するものだ。現実だが、値段がついている。測定し、交渉し、別のプロバイダに逃げられる。市場は価格を下げ続ける。
クライアントのロックインは、誰もが感じるものだ。習慣、キーボードショートカット、チームの作法、すでにサイドバーに住んでいるプロジェクト。これも現実だが、ほとんどはUXの問題であり、UXの問題は次のリリースで解決されがちだ。
接続のロックインは、誰も名づけないものだ。インターフェースが変わるたびに、人とアプリの関係を再構築するコストである。契約書には出ない。3週間の設定と、監査証跡の穴として出る。
マトリックスを描いてみよう。上に5つのアシスタント、横に12のアプリ。60のセル。各セルには認証フロー、認証情報、スコープ、ポリシー、ログ行が必要だ。そこに2人目のユーザー、2台目のデバイス、2つ目のエージェントフレームワークを足す。マトリックスは増殖し、各セルはそれを作っていない誰かが保守する。
接続層はマトリックスを畳み込む。アプリは一度接続される。各クライアントは1本のリンクを受け取る。ポリシーと記録はセルではなく層に住む。
接続がクライアントの中に住むと何が壊れるか
認証情報がクライアントのセキュリティ姿勢を継承する。 アプリをアシスタントにつなぐ最速の方法は、トークンを設定に貼ることだ。その瞬間、トークンはクライアントのストレージ、ログ、保持ポリシーの下、そしてあなたが制御しないモデルのコンテキストウィンドウの中にある。クライアントの中に住む接続はクライアントのセキュリティ姿勢を継承する。これはどのセキュリティチームも署名したくない文だ。
権限モデルが手作業で作り直される。 クライアントごとに、コネクタが何をできるかの考え方が違う。あるアシスタントに存在する権限が、次には存在しないかもしれない。月曜に慎重に設計したポリシーが、水曜には記憶から再構築される。ずれは、ブロックされるべき操作が成功するまで見えない。
監査証跡が切り替えで分裂する。 呼び出しをクライアントが行うなら、記録もクライアントが行う。クライアントを変えれば、タイムラインは2つに割れる。インシデント後の問いは「モデルが何を言ったか」ではなく、「誰が、どのアカウントのために、いつ、この操作を承認したか」だ。クライアントごとのログでは、クライアントをまたいで答えられない。
保守は終わらない。 どのクライアントも新しいコネクタ形式、新しい設定画面、新しいJSONを出す。どのアプリもAPI、スコープ、OAuthフローを変える。マネージドコネクタに移っても統合作業は消えない。コネクタを保守する人に移るだけであり、それがあなたなら、四半期ごとに戻ってくる。
身元が共有される。 チームチャンネルに貼られたリンクは共有された身元だ。リポジトリにコミットされたトークンは共有された身元だ。一人に属すべき接続が、チャンネルを読める全員のものになる。接続はチャットウィンドウではなく、人に結びついていなければならない。
ポータビリティはアーキテクチャであり、エクスポートボタンではない
ポータビリティという言葉は通常、データをエクスポートするボタンを意味する。それでは足りない。接続のCSVは再認証も、権限の引き継ぎも、監査証跡の保存も、次のクライアントの動作もしない。ポータビリティはファイルではなく、経路の性質である。
接続がポータブルであるための8つの要件:
| 要件 | 実務での意味 |
|---|---|
| 安定したエンドポイント | クライアントが変わっても変わらない、ユーザーごとの1本のURL |
| 身元への結合 | エンドポイントはチャットやデバイスではなく、人を運ぶ |
| オープンなプロトコル | 境界がMCPを話すので、互換クライアントなら何でも挿せる |
| 外部の認証情報 | 秘密はVaultにあり、クライアントやモデル文脈には決して置かない |
| 外部のポリシー | 認可はクライアントUIの外で、操作ごとに評価される |
| 外部の監査 | すべての呼び出しが層に、1本のタイムラインで記録される |
| 失効可能なトークン | アプリを再構築せずにリンクを失効・再発行できる |
| どこでも同じケイパビリティ | チャット、IDE、ターミナル、自社エージェントが同じカタログを見る |
クライアントをアンインストールしたら接続が死ぬなら、それは最初からあなたのものではなかった。
1本のリンクがそれをどう実現するか
単位はConnectorリンク、https://edge.vinkius.com/vk_YOUR_TOKEN/mcp という形のURLだ。あなたの身元を層へ運ぶ。ChatGPT、Claude、Gemini、Copilot、Perplexity、Grok、DeepSeek、Cursor、VS Code、Windsurf、JetBrains、Claude Code、Cline、Lovable、Antigravity、OpenClaw/ClawX、Goose、Claude Desktop、またはMCP互換の任意のクライアントに貼る。自分で作るエージェントには、AI Connect SDKを通じて同じケイパビリティが届く。Vercel AI SDK、OpenAI Agents、Anthropic、Google ADK、LangChain、CrewAI、Semantic Kernel、AutoGen向けのアダプタがある。
1本のリンク、1つの身元、すべてのクライアント。
カタログはジャストインタイムだ。モデルが9,268個のConnector名を覚える必要はない。タスクで検索し、ケイパビリティを調べ、接続し、実行する。現在カタログには9,268のマネージドConnectorと63,133のケイパビリティがあり、同期のたびに数は動く。
アプリの認証情報はクライアントにない。保存時に暗号化され、モデルには決して戻らない。ポリシーは操作ごとに評価される。監査証跡は層に書かれるので、切り替えを生き延びる。リンクはベアラートークンだ。鍵のように扱い、リポジトリに置かず、漏れたらコンソールから失効させる。新しいトークンは数秒で発行され、古いものは動かなくなる。
同じリンクはIDEでもデスクトップクライアントでも動く。Claude Desktopは設定ファイルから読む:
{
  "mcpServers": {
    "vinkius-ai-connections": {
      "url": "https://edge.vinkius.com/vk_YOUR_TOKEN/mcp"
    }
  }
}
クライアントは変わる。設定は変わる。リンクは変わらない。
今週実行できる移行
接続を棚卸しする。 アプリ、各アカウントの所有者、使用中のスコープ、最後に呼ばれた日を一覧にする。簡単なアプリから始めない。間違ったアカウントにつながっていたら痛いアプリから始める。
層で一度だけ接続する。 各アプリを1か所で1回認可する。作業はアプリ単位であり、アプリ×クライアント単位ではない。これがマトリックスとリストの違いのすべてだ。
2つ目のクライアントにリンクを貼り、実際のタスクを3つ実行する。 読み取り1つ、書き込み1つ、ブロックされるべきもの1つ。3つ目が重要だ。拒否のないポータビリティは単なる便利さにすぎない。
ポリシーを層へ移す。 破壊的操作の操作単位承認、PIIと金融フィールドのDLPパターン、支出上限、すべてのエージェントを止める1つのスイッチ。ポリシーはどのクライアントにも住んでいないので、すべてに同時に効く。
古いクライアント別トークンを退役させる。 新しいクライアントが動いても移行は終わらない。古い経路が閉じて初めて終わる。クライアント設定に貼ったトークンを失効させ、まだ何も依存していないか確認する。
所有者とローテーションを文書化する。 所有者のいないベアラートークンは、日付を待つインシデントだ。他の本番シークレットと同じ規律の下にリンクを置く。
ロックインという反論
アーキテクチャの会話は必ずこの問いに着く。結局、1つのロックインを別のロックインに置き換えているだけではないか。
もっともな問いであり、答えは区別にある。人質型のロックインは、離れると働く能力を失う。価値型のロックインは、離れるとより良い製品を失うが、働くことはできる。前者は罠だ。後者は選択だ。
接続層は、意図的に退出を安くすべきだ。プロトコルはオープン。リンクはあなたのもの。トークンは失効・再発行できる。接続は、非推奨にできるクライアントの中に保存されていない。層が明日消えても、失うのは便利さであり、アプリやアカウントではない。それが私が課したい基準だ。
ポータビリティは最後に足す機能ではない。層が存在する理由である。
セキュリティが前提条件
すべてのアプリに届く1本のリンクはマスターキーであり、制御のないマスターキーは10個の散らばったトークンより悪い。ポータビリティとガバナンスは同じ設計だ。どちらも、接続があなたの制御する経路に住むことを要求する。
制御はオプションの追加機能ではない。リンクを安全に持ち運ぶためのものだ。
- 広いトークンスコープではなく、呼び出しが出る前に評価される操作単位の認可。
- 認証情報の分離。秘密は保存時に暗号化され、署名で認証され、モデルの経路に置かれない。
- レスポンスがモデルに届く前にメモリ上で照合されるDLPパターン。
- 各レコードが前のレコードに連結され、署名された改ざん検知可能な監査証跡。
- 請求書より先にループを止める支出上限とサーキットブレーカー。
- すべてのConnectorを無効化し、すべてのトークンを失効させ、すべてのセッションを終了する緊急スイッチ。
制御が層に住むので、すべてのクライアントに同時に効く。これがポータビリティの2つ目の利点だ。ポリシーを一度直せば、ChatGPTでもClaudeでもCursorでも、来月デプロイするエージェントでも効く。
各制御の長い議論はエージェント時代のコントロールプレーンとAIガバナンスにある。
よくある質問
クライアントを変えるとチャット履歴は失われますか? チャット履歴はクライアントに属し、そこに残ります。ついてくるのは接続です。アプリ、認証情報、権限、実行記録。これらは別の資産であり、アシスタントに結びつけるべきなのは1つだけです。
すべてのAIクライアントが対応していますか? MCP互換のクライアントならリンクを貼れます。現在20以上をカバーし、主要なチャットアプリ、IDE、コーディングエージェントを含みます。MCPのないクライアントや自社エージェントには、AI Connect SDKがフレームワークアダプタ経由で同じケイパビリティを提供します。
1本のリンクは安全ですか? ベアラートークンなので、扱い次第です。バージョン管理から外し、1つの身元に結びつけ、漏れたら失効させ、定期的にローテーションします。リンクが有効でも層は操作単位のポリシーを強制するので、漏洩が自動的に自由行動を意味するわけではありません。
2つのクライアントが同じリンクを同時に使えますか? はい。各呼び出しは同じ身元に帰属し、同じ証跡に記録されます。別の身元が必要なら、別のリンクを発行します。
自社のエージェントは? 同じカタログがSDKから利用でき、ユーザーごとのコネクタと認証情報を持てます。モデルのランタイムは変わりますが、接続は変わりません。
これはMCP専用ですか? MCPは最も広いプラグなので、私たちが標準化する境界です。層自体はプロトコル非依存で、SDKアダプタはMCPを直接話さないフレームワークもカバーします。
アシスタントはタブにすぎない
アシスタントはタブだ。モデルはバージョン番号だ。接続が仕事である。
モデルは変わり続ける。クライアントは新しい設定画面を出し続ける。チームが動かすアプリはほぼ同じままであり、人とアプリの関係は、インターフェースが変わるたびに作り直されるべきではない。
一度設定する。次に使うAIに同じリンクを貼る。AIを乗り換える。接続は保つ。