
Publicado 22 de set. de 202613 min de leitura
O control plane da era dos agentes: oito regras, e o que o Vinkius entrega
A era dos agentes quebrou cada pressuposto sobre o qual o control plane antigo foi construído. Oito regras, da aplicação no caminho à mão humana no volante, e a camada do Vinkius que entrega cada uma, com padrões, números e onde termina o plano gratuito.

Por Renato Marinho
Founder · Vinkius
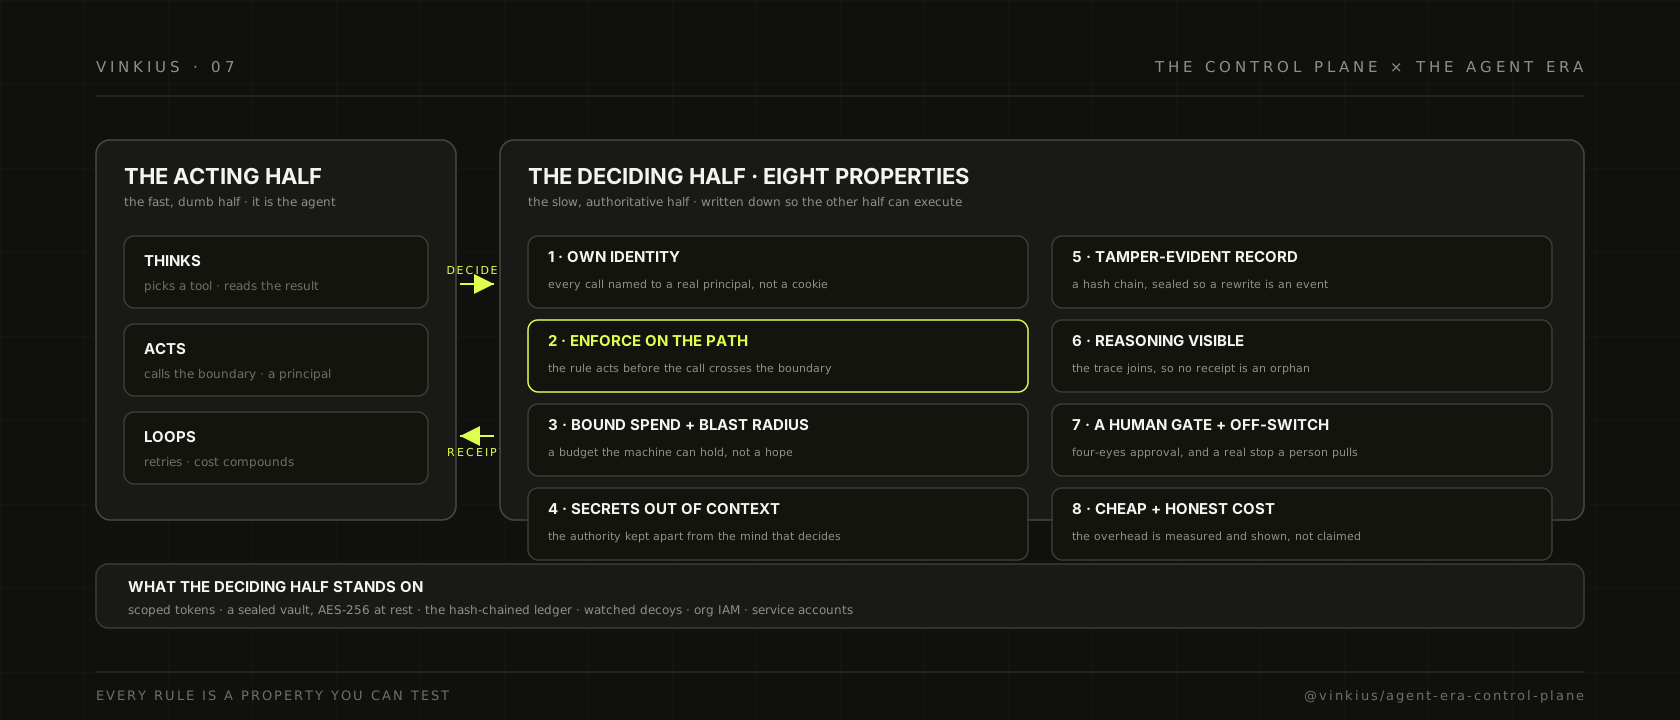
Eu passei os últimos dois anos vendo a palavra "control plane" ser usada em dois sentidos completamente diferentes, e acho que a confusão está custando caro a esta indústria, em silêncio. No mundo de rede e do Kubernetes, o control plane é a metade que decide. Ele não carrega o seu tráfego. Ele diz o que pode ser construído, o que pode ficar onde, quem pode fazer o quê, e escreve essa decisão para que a data plane execute. O control plane é a metade lenta e autoritativa. A data plane é a metade rápida e burra.
Essa distinção foi desenhada para máquinas que mudam na escala de minutos. Um pod, um service, uma rota. O pressuposto era que quem age é um programa que um humano escreveu, com forma estável, dono conhecido e ritmo previsível.
Nenhum desses pressupostos é verdadeiro para um agente. E esse é todo o ponto deste post.
O que um control plane da era dos agentes precisa ser
Um agente não é um workload que você deploya e esquece. É um principal que pensa. Ele escolhe uma ferramenta, chama, lê o resultado, decide o próximo passo e volta a dar a volta. A forma do comportamento dele vem do raciocínio, não de um grafo de chamadas fixo, e um loop de retry multiplica isso sem que ninguém escreva uma linha nova. Então os pressupostos sobre os quais o control plane antigo foi construído, forma fixa, dono conhecido, cadência previsível, quebram todos ao mesmo tempo.
O que sobrevive é a ideia, não a forma. Você ainda precisa de uma metade autoritativa que decide o que é permitido e registra a decisão, e de uma metade rápida que executa. Mas, na era dos agentes, a metade autoritativa tem que fazer mais. Ela tem que raciocinar sobre um chamador que não consegue prever por completo, fazer a política valer em um caminho que o modelo consegue se esquivar reformulando, limitar um custo que composta com cada retry e produzir um registro que um regulador ou uma área financeira de fato vai ler às três da manhã.
Aí está o manual. Oito propriedades, e cada uma é algo pelo qual eu cobro o Vinkius. Nem todas são opcionais. Algumas são portantes, no sentido estrutural. Se faltar uma, o resto do sistema é teatro.
As oito regras
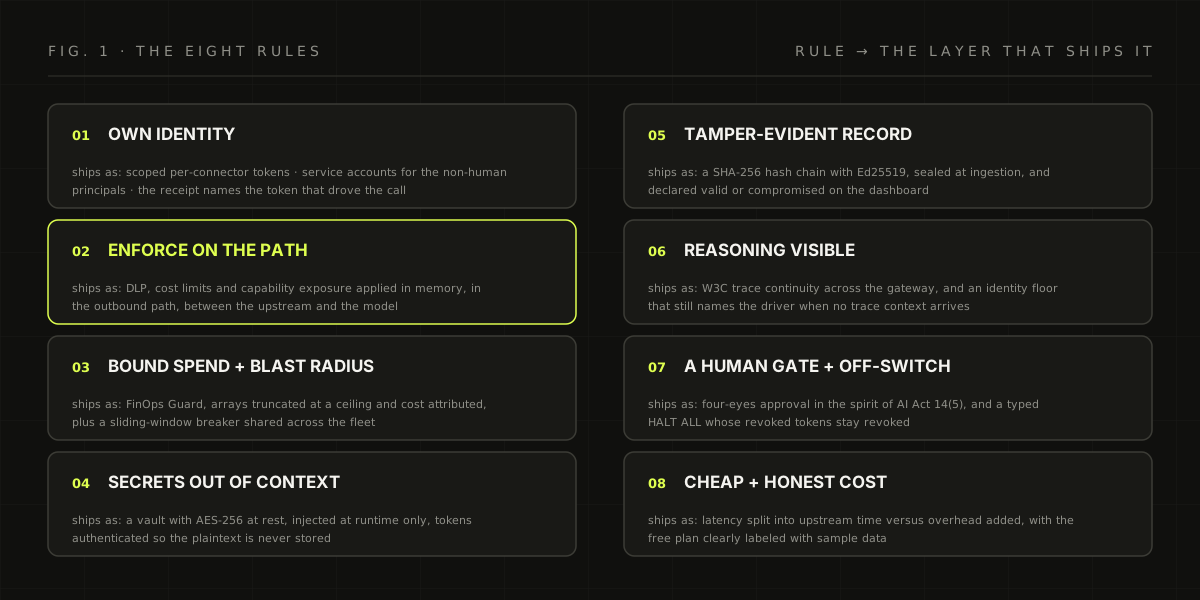
Uma. Precisa ser dono da identidade. O primeiro modo de falha de quase todo setup de agente é que ninguém consegue dizer quem fez o quê. Os logs dizem que uma requisição aconteceu. Não dizem quem enviou, em nome de quem, por qual conector. Um control plane da era dos agentes atribui cada chamada a uma identidade nomeada, e essa identidade é real, não um session cookie. No Vinkius cada conector tem seus próprios tokens de conexão, escopados só para aquele conector, e o token é a unidade de atribuição. A plataforma também carrega service accounts para as identidades não humanas que rodam em CI e workloads OIDC, porque uma máquina que age no seu pipeline também é um principal, e também tem nome. Cada recibo nomeia o token que fez a chamada. Identidade é uma coluna dos dados, não uma teoria.
O escopo é o que torna a coluna confiável. Um token emitido para o conector de e-mail não alcança o conector de pagamento. Os tokens são autenticados por HMAC e o texto claro nunca é armazenado, então não existe credencial parada em um banco para roubar, e a frota é inventariada: quem é cada cliente, quando chamou pela última vez, quantas requisições fez. Uma credencial vazada vira, então, um ativo nomeado, revogável, de um único conector, não uma passagem permanente para o patrimônio inteiro, e revogar e rotacionar ficam a um clique.
Duas. Precisa fazer valer no caminho, não a posteriori. Um control plane que só relata é um dashboard, e dashboard não para o que está acontecendo agora. A aplicação tem que viver no runtime, no caminho da requisição, antes da chamada cruzar a fronteira. É aí que a palavra "governança" faz o trabalho de verdade. Uma regra que uma SIEM correlaciona uma hora depois não é uma regra. É a certidão de óbito. O Vinkius aplica blindagem de dados, limites de custo e exposição de capacidades no caminho de saída, em memória, entre o upstream e o modelo. A decisão é tomada em voo, e o recibo registra que ela foi tomada.
A camada de blindagem é onde "mascaramento" para de ser palavra de marketing. Ela mascara e-mails, números de CPF e cartões em memória antes que a resposta volte para o modelo. Mascarado, o valor continua fazendo o trabalho dele, e o modelo raramente precisa dos dígitos crus. Quando não precisa, os dígitos nunca entraram em uma janela de contexto, nunca foram logados e nunca viram um vazamento. O KPI DLP Protected, na faixa de KPIs do Mission Control, conta as redações executadas por período, então a camada não está apenas presente. Ela é medida, e o número que você vê é a contagem contínua de segredos mantidos para fora.
Três. Precisa limitar o gasto e o blast radius. O custo de agente não tem a forma de nenhuma rubrica que você já tenha plotado. Não é por usuário e não é por requisição. É por pensamento, e se multiplica a cada retry que um loop acrescenta, então o control plane tem que carregar o orçamento como um objeto de primeira classe, executável por máquina. O Vinkius faz isso em duas camadas. O guarda FinOps trunca arrays que passam de um teto de itens, cinquenta por padrão, porque uma resposta que retorna dez mil registros é uma fatura de tokens, não uma resposta. Pode comprimir o payload antes que ele saia do gateway. E atribui custo contra uma taxa que você define, três dólares por milhão de tokens por padrão, depois mede, em bytes e em dólares, o que economizou. O disjuntor fica na frente: um orçamento de requisições em janela deslizante, cinco mil requisições em cinco minutos por padrão, com um cooldown de quinze minutos, compartilhado pela frota do gateway para que o orçamento segure independentemente de qual instância atende a chamada. Quando o orçamento estoura, o disjuntor dispara, e o disparo faz o que a maioria dos guardrails nunca faz: diz ao agente, em uma recusa legível por máquina escrita para um modelo, que o recurso está aberto e que ele deve recuar. Um loop que não sabe ler a recusa é parado pelo mesmo disparo. Esse é o ponto.
E o guarda deixa a medida do trabalho dele. A faixa de KPIs do Mission Control mostra os bytes que um truncamento retirou de uma resposta e os dólares que o teto economizou no período, então a camada relata a fatura que evitou, não a fatura que cobra. Quando um guardrail precisa se defender com um print de dashboard, você já sabe qual é a postura padrão dele.
Quatro. Precisa manter segredos fora do contexto do modelo. É a regra que eu mais penso quando projeto. A coisa que decide, o modelo, e a coisa que prova autoridade, a credencial, nunca devem compartilhar contexto. Um modelo que consegue ler a senha do seu upstream não é um problema que se audita. É o problema. O Vinkius mantém as credenciais dos conectores criptografadas em repouso com AES-256, e a garantia que fazemos é que nem os próprios operadores da plataforma conseguem lê-las em repouso. Elas são injetadas no ambiente de execução somente em runtime, dentro do isolate onde o código da ferramenta roda, e o agente nunca vê o segredo. Os tokens de conexão são autenticados de forma que o texto claro nunca é armazenado. Se você quer uma frase para entregar a um auditor: a autoridade que assina a chamada é mantida separada da mente que a decide.
Cinco. Precisa deixar um registro que revela adulteração e que dá para exportar. A maioria dos audit trails são logs append-only, o que é a mesma coisa: tão confiáveis quanto quem é dono do disco. Um control plane da era dos agentes tem que fazer melhor, porque o registro é a coisa que um regulador, um cliente e uma área financeira de fato serão convidados a ler. O Vinkius sela cada hash de requisição na ingestão para uma ledger encadeada por hash: cada registro carrega o hash anterior e a posição dele na sequência, e a cadeia é assinada, SHA-256 com Ed25519. Então uma manipulação não é um problema de privacidade, é um evento detectável, e o dashboard declara sem rodeios se a cadeia está válida ou comprometida. O audit de deploy exporta em PDF, e a estrutura inteira é feita para a única pergunta do regulador, me mostre o histórico completo de um conector, que chega como uma cadeia única, exportável e verificável, não como um projeto.
Seis. Precisa deixar o raciocínio do próprio modelo visível. Um recibo que não consegue se unir ao trace do agente é um recibo que ninguém consegue ler. O control plane tem que carregar o contexto de trace distribuído do chamador através do gateway, para que cada span de ferramenta seja filho do trace que iniciou o pensamento. Esse é o trabalho no nosso framework aberto desde a release 5.1.0, coberto no post do MCP Fusion 5.1.0 sobre correlação de trace, e importa aqui porque um registro de governança arrancado do raciocínio do próprio agente é forensicamente inútil. E quando um chamador não envia contexto de trace, o piso de identidade ainda nomeia quem comandou a chamada, então a atribuição nunca depende de o chamador fazer a sua parte.
Sete. Precisa dar a um humano um off-switch real e um portão de aprovação real. Automação sem um freio em forma de humano é um jeito mais rápido de quebrar coisas. O control plane tem que expor duas ações humanas distintas, e elas não são a mesma. A primeira é o portão de aprovação: um deploy que exige um segundo humano antes de ir para produção, que o Vinkius enquadra no princípio dos quatro olhos que o AI Act da UE espera de sistemas de alto risco, artigo 14(5). Uma pessoa sozinha não decide que uma ferramenta nova com consequências reais chega aos agentes. A segunda é o off-switch: um halt de emergência global que para cada conector ativo da organização, desativa todos, revoga todos os tokens e termina toda sessão aberta, em uma ação síncrona única, e a confirmação exige digitar HALT ALL, porque esse é o botão que você aperta quando algo deu errado de verdade. Depois do halt dá para restaurar, mas os tokens revogados continuam revogados. Você reemite com intenção. Recuperação é uma relação de confiança nova, não um replay da anterior.
Oito. Precisa ser barato de rodar e honesto sobre o próprio custo. Um control plane que custa mais e é mais lento do que a coisa que governa falhou, e a metade que mais vendors esquivam é a segunda. O overhead da camada autoritativa tem que ser medido e mostrado, não alegado. No Vinkius o detalhe da requisição quebra a latência entre o tempo que o upstream levou e o tempo que a camada de governança acrescentou, então você sempre sabe quanto o control plane custou naquela chamada. E a plataforma é direta sobre o que está no ar e o que é prévia: no plano gratuito o dashboard de governança abre com dados de amostra claramente rotulados, então você aprende a forma do control plane antes de se comprometer, enquanto a aplicação ao vivo, o disjuntor e o halt de emergência rodam em planos pagos. Prefiro dizer isso abertamente a deixar o leitor achar que a camada grátis faz o que é pago.
O único lugar em que o control plane fala com um modelo de linguagem é o AI Briefing, e ele é um recurso pago, porque o briefing é uma chamada de modelo, e um control plane honesto não esconde onde o próprio compute vai parar.
Os aliceres por cima dos quais as regras se sustentam
Algumas das regras acima ficam sobre camadas que você nunca vai ver em um dashboard, e é nelas que eu mais confio. O marketplace carrega iscas vigiadas, plantadas exatamente onde um invasor procurando exfiltração vai procurá-las: credenciais que parecem segredos reais e não são. Toque em uma e a plataforma contamina o servidor, revoga os tokens dela, corta as conexões abertas e congela o caminho de pagamento, automaticamente, sem um humano decidir. Contenção que não espera você perceber.
Embaixo de tudo, a camada da organização. O single sign-on é exigido por domínio de organização, e a própria organização roda sobre membros e times, papéis personalizados e as permissões que eles dão, service accounts para as máquinas que agem nos seus pipelines, chaves de API da organização para acesso programático, e um audit log dos eventos relevantes para segurança. O control plane fica em cima de um modelo de identidade que sabe a diferença entre uma pessoa e uma máquina, e cada uma das oito regras apoia essa diferença.
Por que as regras vencem as telas
Eu escrevi sobre as doze superfícies que o Vinkius entrega como IA Governance, as oito que relatam e as quatro que decidem. Veja o post de governança de IA para o passeio. Aquela era o inventário. Este post é o padrão contra o qual o inventário é medido, e a razão de manter separados é que um vendor consegue te mostrar uma prateleira de dashboards e chamar de control plane. As superfícies são fáceis de falsificar. As regras, não, porque cada regra corresponde a uma propriedade que dá para testar. Ele nomeia o chamador? Age antes da chamada sair? Limita um loop descontrolado que o modelo consegue ler? Mantém a credencial fora do contexto? Consegue provar que o registro não foi reescrito? Um humano consegue pará-lo de verdade? O custo dele está na mesa?
Se você está comprando, essa lista é a especificação. Se está construindo, é a checklist com a qual você deveria ter vergonha de ter pulado. Eu a coloquei por escrito, no post sobre como o Vinkius roda cada servidor MCP em um isolate V8, porque passei a acreditar que o control plane é o produto, e o produto é a regra, não a tela.
Não estou tentando ganhar uma guerra de nomes. "Governança", "observabilidade", "segurança" vão ser aplicadas a essa coisa, e todas estilizam por baixo. Um dashboard observa. Um arquivo de política decide uma vez, no deploy, e depois esquece. O control plane é o único nome que carrega a decisão: ele decide por chamada, e guarda o recibo.
O padrão que vou cobrar da indústria
Aqui é onde eu mudo de engenheiro para, sem muito conforto, a pessoa que tem o direito de estabelecer um padrão. A era dos agentes vai ser julgada por como os seus control planes fizeram essas oito coisas, e a maioria dos control planes entregues hoje não vai passar, porque foi construída para um mundo em que o chamador era um humano que abriu um chamado. Eles têm um motor de política e um log. Não têm identidade, aplicação em voo, um orçamento que o modelo lê, um cofre selado, uma cadeia assinada, uma união de trace, um portão humano, ou um número honesto de overhead. Têm um dashboard e uma esperança.
Isso não é um insulto. É o gap. E é no gap que os próximos cinco anos de infraestrutura vão ser decididos. Escrevi essas regras do jeito que eu gostaria que fossem escritas para uma equipe que não construiu a coisa: específicas o bastante para testar, gerais o bastante para sobreviver aos nomes do ano. As oito propriedades são o contrato. Todo o resto é marketing.
Quando o seu agente é a coisa que age, o control plane é a coisa que decide. Construa a metade que decide primeiro, meça, sele o recibo, e dê a um humano uma mão real no volante. Esse é o padrão. Eu cobro o Vinkius por ele, e cobraria o seu também.
Os controles de segurança do runtime que aplicam estas oito regras são detalhados com código-fonte em Perguntas sobre AI Empresarial.