
Publicado 22 sept 202613 min de lectura
El control plane de la era de los agentes: ocho reglas y lo que Vinkius entrega
La era de los agentes rompió cada supuesto sobre el que se construyó el control plane antiguo. Ocho reglas, de la ejecución en el camino hasta la mano humana en el volante, y la capa de Vinkius que entrega cada una, con sus valores por defecto, sus números y hasta dónde llega el plan gratuito.

Por Renato Marinho
Founder · Vinkius
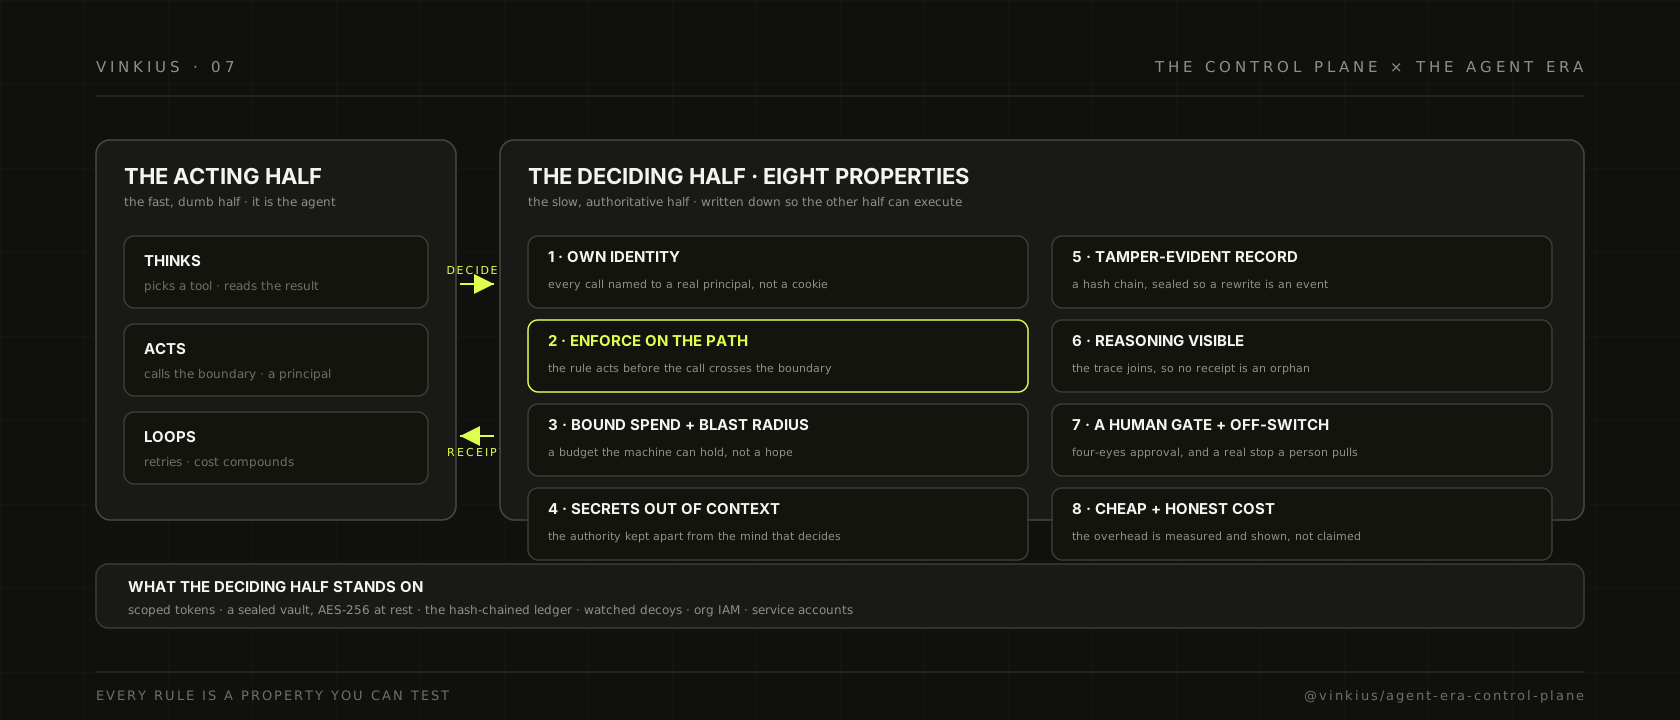
Llevo dos años viendo que la palabra "control plane" se usa en dos sentidos completamente distintos, y creo que la confusión le está costando a esta industria, en silencio. En el mundo de las redes y de Kubernetes, el control plane es la mitad que decide. No lleva tu tráfico. Dice qué puede construirse, qué puede colocarse dónde, quién puede hacer qué, y lo pone por escrito para que el data plane lo ejecute. El control plane es la mitad lenta y autoritativa. El data plane es la mitad rápida y tonta.
Esa distinción fue diseñada para máquinas que cambian en escala de minutos. Un pod, un servicio, una ruta. Su hipótesis era que lo que actúa es un programa que un humano escribió, con forma estable, dueño conocido y ritmo predecible.
Ninguna de esas hipótesis es cierta para un agente. Y ese es todo el punto de este post.
Lo que debe ser un control plane de la era de los agentes
Un agente no es un workload que despliegas y olvidas. Es un principal que piensa. Elige una herramienta, la llama, lee el resultado, decide el siguiente paso y vuelve a dar la vuelta. La forma de su comportamiento nace del razonamiento, no de un grafo de llamadas fijo, y un bucle de retry la multiplica sin que nadie escriba una línea nueva. Entonces los supuestos sobre los que se construyó el control plane antiguo, forma fija, dueño conocido, cadencia predecible, se rompen todos a la vez.
Lo que sobrevive es la idea, no la forma. Todavía necesitas una mitad autoritativa que decida qué está permitido y registre la decisión, y una mitad rápida que ejecute. Pero en la era de los agentes la mitad autoritativa tiene que hacer más. Tiene que razonar sobre un llamador que no puede predecir del todo, hacer valer las reglas en un camino que el modelo puede esquivar reformulando, acotar un gasto que se compone con cada retry y producir un registro que un regulador o un área financiera de verdad va a leer a las tres de la mañana.
Aquí está el manual. Ocho propiedades, y cada una es algo con lo que yo exijo que Vinkius se mida. Algunas no son opcionales. Otras son portantes, en el sentido estructural. Si falta una, el resto del sistema es teatro.
Las ocho reglas
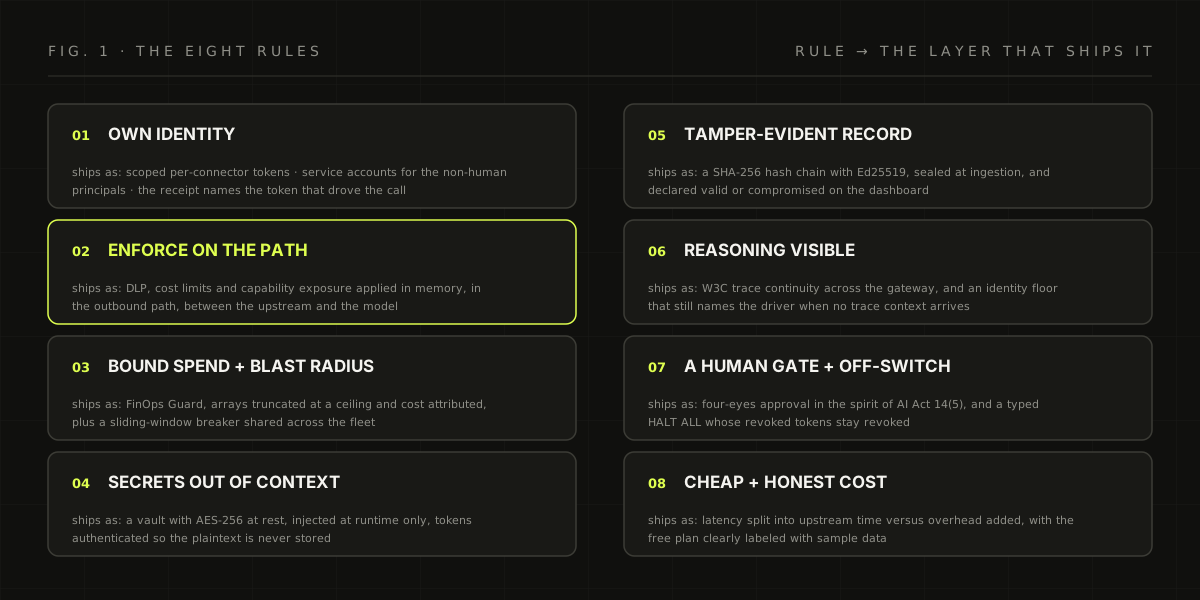
Una. Debe ser dueña de la identidad. El primer modo de fallo de casi todo setup de agentes es que nadie puede decir quién hizo qué. Los logs dicen que una petición ocurrió; no dicen quién la envió, en nombre de quién, por qué conector. Un control plane de la era de los agentes atribuye cada llamada a una identidad nombrada, y esa identidad es real, no un cookie de sesión. En Vinkius cada conector tiene sus propios tokens de conexión, acotados solo a ese conector, y el token es la unidad de atribución. La plataforma también lleva cuentas de servicio para las identidades no humanas que corren en CI y workloads OIDC, porque una máquina que actúa en tu pipeline también es un principal, y también tiene nombre. Cada comprobante nombra al token que hizo la llamada. La identidad es una columna de los datos, no una teoría.
El acotamiento es lo que hace confiable la columna. Un token emitido para el conector de correo no llega al conector de pagos. Los tokens se autentican por HMAC y el texto claro nunca se almacena, así que no hay ninguna credencial de reposo en una base por robar, y la flota está inventariada: quién es cada cliente, cuándo llamó por última vez, cuántas peticiones ha hecho. Una credencial fugada es entonces un activo nombrado, revocable, de un solo conector, no un pase permanente para todo el patrimonio, y revocar y rotar están a un clic.
Dos. Debe hacer valer en el camino, no a posteriori. Un control plane que solo reporta es un dashboard, y un dashboard no para lo que está pasando ahora. La ejecución tiene que vivir en el runtime, en el camino de la petición, antes de que la llamada cruce la frontera. Ahí es donde la palabra "gobernanza" hace su trabajo de verdad. Una regla que una SIEM correlaciona una hora después no es una regla; es el certificado de defunción. Vinkius aplica el blindaje de datos, los techos de costo y la exposición de capacidades en el camino de salida, en memoria, entre el upstream y el modelo. La decisión se toma en vuelo, y el comprobante registra que se tomó.
La capa de enmascaramiento es donde "mascarar" deja de ser palabra de marketing. Enmascara correos, números de SSN y tarjetas en memoria antes de que la respuesta vuelva al modelo. Enmascarado, el valor sigue haciendo su trabajo, y el modelo rara vez necesita los dígitos crudos. Cuando no los necesita, los dígitos nunca entraron en una ventana de contexto, nunca se loguearon y nunca se convirtieron en una fuga. El KPI DLP Protected, en la franja de KPIs del Mission Control, cuenta las enmascaraciones hechas por período, así que la capa no está solo presente. Está medida, y el número que ves es el contador continuo de secretos mantenidos fuera.
Tres. Debe acotar el gasto y el radio de daño. El costo de un agente no tiene la forma de ninguna partida que hayas graficado antes. No es por usuario y no es por petición. Es por pensamiento, y se compone con cada retry que un bucle agrega, así que el control plane tiene que llevar el presupuesto como un objeto de primera clase, ejecutable por máquina. Vinkius lo hace en dos capas. El guarda FinOps trunca los arrays que pasan de un tope de elementos, cincuenta por defecto, porque una respuesta que devuelve diez mil registros es una factura de tokens, no una respuesta; puede comprimir el payload antes de que salga del gateway; y atribuye el costo contra una tasa que tú fijas, tres dólares por millón de tokens por defecto, y luego mide, en bytes y en dólares, lo que ahorró. El disyuntor va delante: un presupuesto de peticiones en ventana deslizante, cinco mil peticiones en cinco minutos por defecto, con un cooldown de quince minutos, compartido por la flota del gateway para que el presupuesto se mantenga sin importar qué instancia atienda la llamada. Cuando el presupuesto se pasa, el disyuntor salta, y el salto hace lo que la mayoría de los guardarrails nunca hace: le dice al agente, en una negativa legible por máquina y escrita para un modelo, que el recurso está abierto y que debe retroceder. Un bucle que no sabe leer la negativa se detiene por el mismo salto. Ese es el punto.
Y el guarda deja la medida de su propio trabajo. La franja de KPIs del Mission Control muestra los bytes que una truncación sacó de una respuesta y los dólares que el techo ahorró en el período, así que la capa reporta la factura que evitó, no la factura que cobra. Cuando un guardarrail se defiende con un print del dashboard, ya sabes cuál es su postura por defecto.
Cuatro. Debe mantener los secretos fuera del contexto del modelo. Es la regla en la que más pienso cuando diseño. Lo que decide, el modelo, y lo que prueba autoridad, la credencial, nunca deben compartir contexto. Un modelo que puede leer la contraseña de tu upstream no es un problema que se audita; es el problema. Vinkius mantiene las credenciales de los conectores cifradas en reposo con AES-256, y la garantía que hacemos es que ni los propios operadores de la plataforma pueden leerlas en reposo. Se inyectan en el entorno de ejecución solo en runtime, dentro del isolate donde corre el código de la herramienta, y el agente nunca ve el secreto. Los tokens de conexión se autentican de modo que el texto claro nunca se almacena. Si quieres una frase para entregarle a un auditor: la autoridad que firma la llamada se mantiene separada de la mente que la decide.
Cinco. Debe dejar un registro que revela adulteración y que se puede exportar. La mayoría de los audit trails son logs append-only, o sea, tan confiables como quien es dueño del disco. Un control plane de la era de los agentes tiene que hacer mejor, porque el registro es lo que de verdad van a pedir leer a un regulador, a un cliente y a un área financiera. Vinkius sella cada hash de petición en la ingesta hacia un ledger encadenado por hash: cada registro lleva el hash anterior y su posición en la secuencia, y la cadena está firmada, SHA-256 con Ed25519. Entonces una manipulación no es un problema de privacidad, es un evento detectable, y el dashboard declara sin rodeos si la cadena es válida o comprometida. El audit del deploy se exporta en PDF, y toda la estructura está hecha para la única pregunta del regulador, muéstrame el historial completo de un conector, que llega como una cadena única, exportable y verificable, no como un proyecto.
Seis. Debe hacer visible la línea de razonamiento del propio modelo. Un comprobante que no puede unirse al trace del agente es un comprobante que nadie puede leer. El control plane tiene que llevar el contexto de trace distribuido del llamador a través del gateway, para que cada span de herramienta sea hijo del trace que arrancó el pensamiento. Ese es el trabajo en nuestro framework abierto desde la release 5.1.0, cubierto en el post de MCP Fusion 5.1.0 sobre correlación de traces, y aquí importa porque un registro de gobernanza arrancado del razonamiento del propio agente es forensemente inútil. Y cuando el llamador no envía contexto de trace, el piso de identidad sigue nombrando quién mandó la llamada, así que la atribución nunca depende de que el llamador haga su parte.
Siete. Debe darle a un humano un off-switch real y una puerta de aprobación real. La automatización sin un freno en forma humana es solo una forma más rápida de romper cosas. El control plane tiene que exponer dos acciones humanas distintas, y no son la misma. La primera es la puerta de aprobación: un deploy que exige a una segunda persona antes de ir a producción, que Vinkius enmarca en el principio de cuatro ojos que el AI Act de la UE espera de los sistemas de alto riesgo, artículo 14(5). Una persona sola no decide que una herramienta nueva con consecuencias reales llegue a los agentes. La segunda es el off-switch: una parada de emergencia global que detiene cada conector activo de la organización, desactiva todos, revoca todos los tokens y termina toda sesión abierta, en una acción síncrona única, y la confirmación exige teclear HALT ALL, porque ese es el botón que aprietas cuando algo anduvo mal de verdad. Después de la parada puedes restaurar, pero los tokens revocados siguen revocados; los reemites a propósito. La recuperación es una relación de confianza nueva, no un replay de la vieja.
Ocho. Debe ser barato de operar y honesto sobre su propio costo. Un control plane que cuesta más y es más lento que lo que gobierna fracasó, y la mitad que la mayoría de los vendors esquiva es la segunda. El overhead de la capa autoritativa tiene que medirse y mostrarse, no afirmarse. En Vinkius el detalle de la petición parte la latencia entre el tiempo que tardó el upstream y el tiempo que la capa de gobernanza agregó, así que siempre sabes cuánto costó el control plane en esa llamada. Y la plataforma es franca sobre qué está vivo y qué es vista previa: en el plan gratuito el dashboard de gobernanza abre con datos de muestra claramente etiquetados, así que aprendes la forma del control plane antes de comprometer, mientras que la ejecución en vivo, el disyuntor y la parada de emergencia corren en planes de pago. Prefiero decirlo a dejar que el lector asuma que la capa gratis hace lo que es de pago.
El único lugar donde el control plane habla con un modelo de lenguaje es el AI Briefing, y es un recurso de pago, porque el briefing es una llamada a modelo, y un control plane honesto no esconde dónde va su propio cómputo.
El cimiento sobre el que se sostienen las reglas
Algunas de las reglas de arriba se apoyan en capas que nunca vas a ver en un dashboard, y de esas me jacto. El marketplace lleva señuelos vigilados, plantados justo donde un atacante buscando exfiltración los buscará: credenciales que parecen secretos reales y no lo son. Toca uno y la plataforma aísla el servidor, revoca sus tokens, corta las conexiones abiertas y congela su camino de pago, automáticamente, sin que un humano decida. Contención que no espera a que te des cuenta.
Debajo de todo, la capa de organización. El single sign-on se exige por dominio de organización, y la organización misma corre sobre miembros y equipos, roles personalizados y los permisos que otorgan, cuentas de servicio para las máquinas que actúan en tus pipelines, claves de API de la organización para acceso programático, y un registro de audit de los eventos relevantes para seguridad. El control plane se sostiene sobre un modelo de identidad que sabe la diferencia entre una persona y una máquina, y cada una de las ocho reglas se apoya en esa diferencia.
Por qué las reglas ganan a las pantallas
Escribí sobre las doce superficies que Vinkius entrega como IA Governance, las ocho que reportan y las cuatro que deciden. Revisa el post de gobernanza de IA para el recorrido. Ese era el inventario. Este post es el estándar contra el que se mide el inventario, y la razón de mantenerlos separados es que un vendor puede enseñarte un estante de dashboards y llamarlo control plane. Las superficies se dejan falsificar. Las reglas, no, porque cada regla corresponde a una propiedad que puedes poner a prueba. ¿Nombra al llamador? ¿Actúa antes de que la llamada salga? ¿Acota un bucle desbocado que el modelo puede leer? ¿Mantiene la credencial fuera del contexto? ¿Puede probar que el registro no fue reescrito? ¿Puede un humano detenerlo de verdad? ¿Está su costo sobre la mesa?
No busco ganar una guerra de nombres. "Gobernanza", "observabilidad", "seguridad" van a aplicarse a esta cosa, y todas la subestiman. Un dashboard observa. Un archivo de política decide una vez, en el deploy, y luego olvida. El control plane es el único nombre que carga la decisión: decide por llamada, y guarda el comprobante.
Si vas a comprar, esa lista es la especificación. Si vas a construir, es la checklist de la que deberías avergonzarte por haberla saltado. La puse por escrito en el post sobre cómo Vinkius corre cada servidor MCP en un isolate V8, porque llegué a creer que el control plane es el producto, y el producto son las reglas, no las pantallas.
El listón que voy a exigirle a la industria
Acá es donde dejo de ser ingeniero y me convierto, incómodamente, en la persona que tiene derecho a poner un listón. La era de los agentes se va a juzgar por qué tan bien hicieron sus control planes estas ocho cosas, y la mayoría de los control planes que se entregan hoy no van a calificar, porque se construyeron para un mundo en que el llamador era un humano que abrió un ticket. Tienen un motor de política y un log. No tienen identidad, ejecución en vuelo, un presupuesto que el modelo puede leer, una bóveda sellada, una cadena firmada, una unión de trace, una puerta humana ni un número honesto de overhead. Tienen un dashboard y una esperanza.
Eso no es un insulto. Es la brecha, y es en la brecha donde se deciden los próximos cinco años de infraestructura. Escribí estas reglas como me gustaría que estuvieran escritas para un equipo que no construyó la cosa: lo suficientemente concretas como para poder testearlas, lo suficientemente generales como para sobrevivir a los nombres de este año. Las ocho propiedades son el contrato. Todo lo demás es marketing.
Cuando tu agente es lo que actúa, el control plane es lo que decide. Construye primero la mitad que decide, médelo, sella su registro y da a un humano una mano real sobre el volante. Ese es el estándar. Lo exijo a Vinkius, y lo exigiría al tuyo también.
Los controles de seguridad del runtime que hacen cumplir estas ocho reglas se detallan con código fuente en Preguntas de IA Empresarial.