
Veröffentlicht 22. Sept. 202620 Min. Lesezeit
AI-Agenten sind die neuen Consumer: Warum Vinkius der sichere Runtime für Agent-Workflows ist
Wie KI-Agenten die ersten stochastischen Consumer einer Cloud-Plattform wurden und warum Vinkius einen V8-Isolaten-Runtime, eine zwölfflächige Governance-Control-Plane und die MCP-Fusion-MVA-Architektur als sicheren Betriebssystem-Layer aufbaute, den Agenten nicht überspringen können.

Von Renato Marinho
Founder · Vinkius
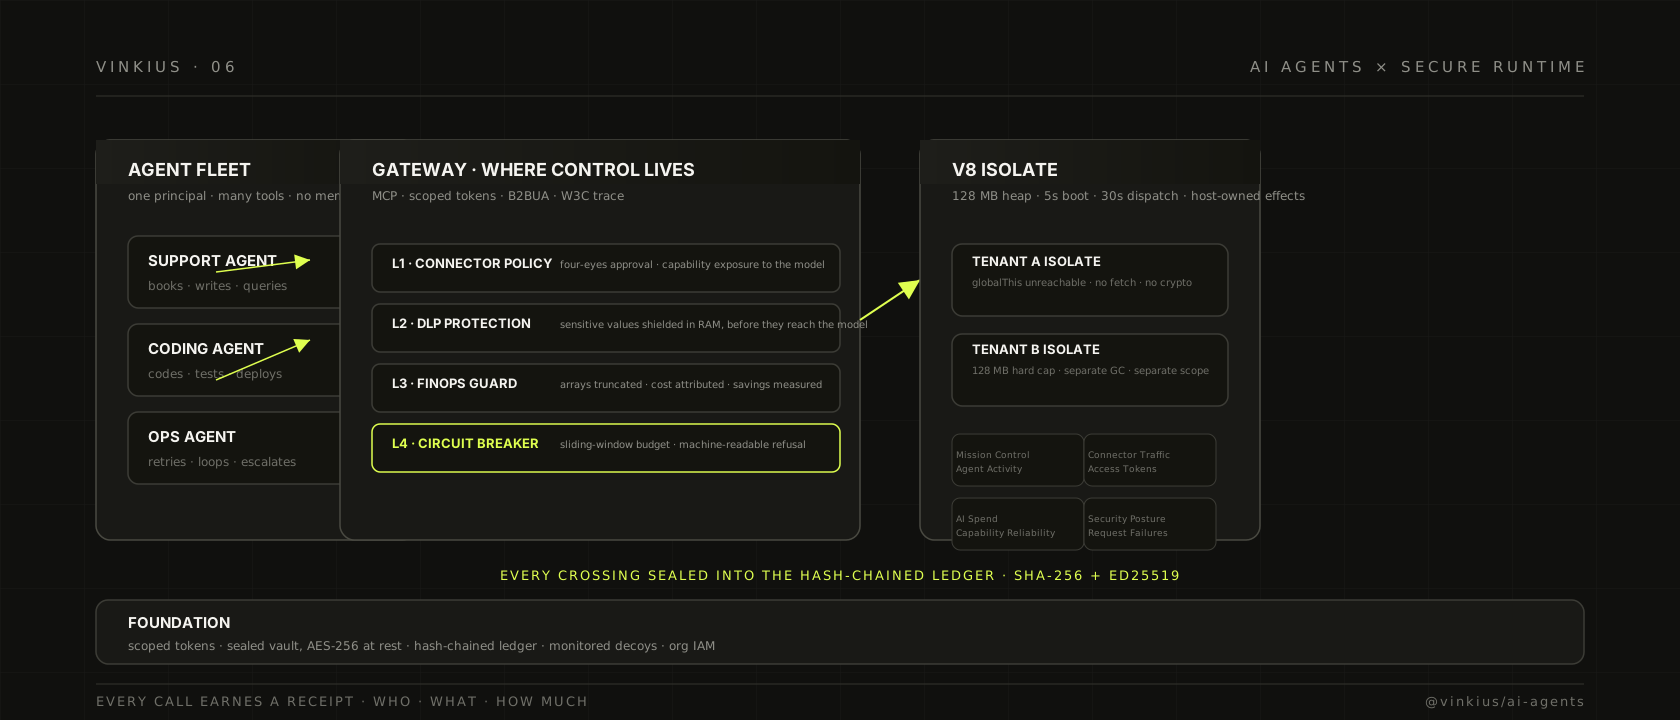
Ich habe in den letzten sechs Monaten mit KI-Agenten gearbeitet. Nicht zuschaumen bei Demos in Präsentationen. Sondern es lebendig erlebt. Agenten sehen, die Meetings leiten, Code schreiben, Datenbanken abfragen, Geld senden, Tickets erstellen und die Ticketnummer im nächsten Aufruf vergessen. Und was ich gelernt habe, ist einfach: Agenten sind nicht leistungsstärkere Modelle. Sie sind Akteure, die Anweisungen in die reale Welt durch Werkzeuge ausführen. Und die Frage ist nicht mehr, ob ein Agent eine Aufgabe planen kann. Die Frage ist, ob die Infrastruktur, die diese Werkzeuge hostet, übersteht, wenn der Agent beschließt zu handeln.
In diesem Artikel erkläre ich, wie Vinkius zum Betriebssystem für KI-Agenten wurde und warum der Abstand zwischen einem Demo-Agenten und einem Agenten, dem man Produktionszugangsdaten übergeben würde, kein Modellproblem ist. Es ist ein Infrastrukturproblem. Und die Antwort liegt in der Architektur, die wir für MCP Fusion aufgebaut haben.
Ein Agent ist kein Benutzer. Er ist eine neue Verbraucher-Kategorie.
Jede SaaS-Plattform der letzten zwanzig Jahre wurde für eine bestimmte Art von Aufruferer entworfen: einen Menschen hinter einem Browser, oder ein Service-Konto hinter einem bekannten Skript. Beide verhalten sich, als lägen sie innerhalb eines Systems. Sie tun, was man ihnen sagt. Sie scheitern schnell, wenn das Muster zerbricht. Sie wiederholen keinen API-Aufruf, der vier Mal hintereinander einen Fehler zurückgab, denn sie haben diesen Fehler in den drei vorangehenden Turns vergessen. Sie vergessen nicht, welche Werkzeuge nach einer Weiterleitung an einen Spezialisten verfügbar sind. Sie verfügen nicht über 200.000 Kontext-Token, um dann eine Zeile zusammenzufassen, die nicht existiert, da Trunkierung für sie unsichtbar ist.
Ein KI-Agent ist keines dieser Dinge. Ein Agent ist per Konstruktion stochastisch. Er sendet "RECHN-999" als Rechnungsnummer, obwohl er gerade erst drei Rechnungen aufgelistet hat. Er wiederholt einen API-Aufruf, der 404 zurückgab, mit derselben Eingabe, weil er sich an dieses 404 aus drei Turns nicht erinnert. Er vergisst, welche Werkzeuge nach einer Weiterleitung an einen Spezialisten verfügbar sind. Er läuft in einer endlosschleife an einem defekten Werkzeug fest, bis das TokenBudget zusammenbricht.
Und dann ruft er deine Produktionsdatenbank an. Deine Zahlungs-API. Deine CI-Pipeline.
Agenten handeln bereits. Sie agieren auf CRM-Datensätze, Rechnungen, Infrastruktur-Status. Es geht nicht mehr darum, ob sie handeln werden. Die Frage ist: Ist die Surface, auf der sie handeln, für einen nichtdeterministischen Principal entworfen, der kein Schema lesen und kein Gespräch erinnern kann?
Warum MCP Fusion nicht einfach nur ein weiterer MCP-Server ist
MCP hat das Problem gelöst, das jede LLM-Integration in fragile Prompt-Ketten gefangen hielt. Aber konkrete MCP-Servererben alle Probleme des rohen Servermodells, und diese Probleme werden katastrophal, wenn der Verbraucher ein Agent statt eines Menschen ist. Ein roher Server filtert, was er zurückgibt, weil seine Ausgabe eine serialisierte Zeile ist. Ein roher Server wendet nichts an, weil sein Middleware eine Konvention ist, keine Garantie. Ein roher Server kann seinen eigenen Drift nicht erkennen, weil er keinen Mechanismus hat, um festzustellen, dass die Surface, die er heute bereitstellt, anders ist als die, die er gestern bereitstellte. Ein roher Server antwortet auf Fehler mit einer flachen Fehlermeldung, und der Agent wiederholt mit derselben Fehlermeldung.
MCP Fusion behebt dies mit einer Architektur namens MVA, und der Name ist der zentrale Punkt. Die Trennung ist nicht willkürlich. Sie ist die Trennung, die der Anwendungscode bereits kennt, jedoch für einen neuen Verbraucher gedreht.
Das Model definiert, was Daten sind und was den Prozess verlassen kann. Es deklariert Felder, Typen und Beschreibungen. Diese Beschreibungen sind keine Dokumentation für Menschen. Sie werden, kurz vor der Laufzeit, zu Interpretationsregeln kompiliert, die der Agent mit jeder Antwort erhält. Das Model deklariert versteckte Felder, Passwort-Hashes, interne Indikatoren, Mandanten-Marker, und diese überschreiten niemals die Grenze. Eine neue Datenbank-Spalte kann nicht zum Agenten durchsickern, bis jemand sie im Model deklariert hat. Ein roher Server hat diese Eigenschaft nicht.
Der Presenter definiert, was der Agent von den Daten wahrnimmt. Noch vor jeder Serialisierung führt der Presenter sein Schema im Strip-Modus auf das Rohergebnis aus: Was auch immer die Datenbank zurückgab, der Agent sieht nur die deklarierte Surface. Das ist Egress-Control auf Speicherebene, keine View-Schicht, kein Template, keine Konvention. Ein Feld, das das Schema nicht kennt, kann nicht übertragen werden. Der Presenter hängt auch Systemregeln, Arbeitsbegrenzungen und Affordanzen an. suggestActions zeigt dem Agenten, was er als Nächstes mit dem tut, was er gerade gesehen hat. Das ist HATEOAS für Agenten. Die Antwort ist keine Nutzlast. Sie ist eine Position in einem Arbeitsablauf. Die vom Server gerenderten Diagramm-Blöcke sind deterministisch: das Framework rendert sie, der Agent liest sie, und kein mittleres Modell generiert die Pixel.
Die Werkzeuge besitzen die Verben. f.query ist standardmäßig schreibgeschützt. f.mutation ist standardmäßig zerstörerisch. f.action ist neutral. Das sind keine Metadaten-Beschriftungen. Sie bestimmen, was die Plattform als sicher für Wiederholungen ansehen, was das Beobachtungspipeline markiert, und welches Governance-Tool signalisiert, wenn eine Leseanfrage zu einer Schreiboperation wird.
Eine Regel hält die Trennung ehrlich, und das ist eine Sicherheitseigenschaft, keine Stilregel. Die Richtung. Werkzeuge importieren Presenter, Presenter importieren Modelle, Modelle importieren core, und nichts importiert rückwärts. Die Schicht, die auf deine Daten zugreift, kann niemals die Schicht sein, die ein Agent manipulieren kann.
Das ist die Architektur, auf der jeder Connector auf Vinkius Cloud aufgebaut ist. Und deshalb muss der Runtime nicht vertrauen, was er ausführt.
Die V8-Isolat-Schicht: Wo Kundencode auf Plattform-Kontrolle trifft
Jeder MCP-Server, den ein Kunde auf Vinkius Cloud bereitstellt, ist irgendwann Code Dritter, der auf unserer Infrastruktur läuft. Nicht unser Code. Nicht eine Bibliothek, die wir kontrollieren. Sein Code. Ein KI-Agenten-Cloud ist nutzlos, wenn Kunden nicht ihre eigene Logik, ihre eigenen Connector, ihre eigene Brücke zwischen einem LLM und ihren Systemen mitbringen können. Sobald diese Fähigkeit existiert, stellt sich die Frage: Wie führt man unvertrauenswürdigen JavaScript-Code für Tausende von Mandanten auf einer Handvoll Server aus, ohne einem einzelnen die Möglichkeit zu geben, andere, die Maschine oder seine Nachbarn zu schädigen?
Die Antwort ist ein V8-Isolat pro Mandant, aufgebaut auf Node.js mit isolated-vm, dem C++-Binding, das einer Node.js-Instanz ein natives V8-Isolat ermöglicht. Nicht ein Container pro Mandant. Nicht ein Prozess pro Mandant. Ein Isolat. Ein Heap mit seinem eigenen Garbage-Collector, seinem eigenen globalen Scope, und einer harten Speicherbegrenzung von 128 MB, die der Motor durchsetzt, nicht die Anwendung. Wenn der Heap eines Mandanten diese Grenze erreicht, wird das Isolat dieses Mandanten-Servers nicht mehr bedient. Andere Mandanten laufen weiter. Der globalThis eines Mandanten ist von keinem anderen Isolat aus erreichbar, da es keine gemeinsame JavaScript-Grenze gibt.
Der Start gliedert sich in zwei Phasen, und nur die erste erscheint in den Cold-Start-Metriken. Phase eins: Der V8-Binary und die Polyfill-Schicht initialisieren, was beim ersten Kontakt mit einem Deployment 50 bis 100 Millisekunden dauert. Phase zwei: Der Mandanten-Bundle wird geladen, gewrappt und innerhalb des Isolats ausgeführt, was bei jeder Anfrage geschieht, da der Snapshot keinen asynchronen Status erfassen kann. Die Plattform snapshotet die Umgebung, nicht das Programm. Die Polyfill-Schicht ist für ein gegebenes Deployment statisch. Was sich bei jeder Anfrage ändert, ist der Mandanten-Code. Der Host führt den Snapshot-Konstruktor auf der provisionierten Umgebung aus und cached den resultierenden Blob auf der Festplatte, indiziert nach Deployment-ID und mit einem Zeitstempel der V8-Version versehen. Bei der Wiederherstellung wird ein neues Isolat in 15 bis 25 Millisekunden insgesamt aus diesem Blob erstellt. Der Bundle wird erneut ausgeführt, da die Isolat-Erstellung aus einem Snapshot kein await auf der obersten asynchronen Ebene verarbeiten kann. Aber die Polyfill-Arbeit findet genau einmal pro Deployment statt.
Die V8-Version ist entscheidend. V8-Isolate sind nicht zwischen Hauptversionen des Motors abwärtskompatibel. Ein Snapshot, der auf V8-Version N erstellt wurde, kann nicht von V8-Version N+1 geladen werden. Der Host stempelt den Snapshot-Blob mit der Motorversion und lehnt den Ladevorgang eines Blobs ab, dessen Stempel nicht zur laufenden Version passt. Eine Diskrepanz ist ein Cache-Fehler, kein Absturz.
Isolation betrifft nicht nur Speicher. Das leere Umfeld, das V8 einem Isolat gibt, hat kein fetch, kein crypto, keine timers, kein process. Nichts, was die Außenwelt berührt, existiert innerhalb des Isolats. Fetch in einem Mandanten-Bundle ist ein Polyfill auf der Gäste-Seite, aber die Anfrage selbst findet auf der Host-Seite, durch den Host-Gateway, als eine sichere ArrayBuffer-Kopie zwischen Grenzen statt. crypto.subtle.digest und HMAC, was die JWT-Überprüfung braucht, sind ebenfalls auf der Host-Seite, und der Host verifiziert Signaturen mit einem konstanten-Zeit-Vergleich. Timer sind Host-seitige setTimeout, die den Gast über einen registrierten Invoker anrufen, begrenzt auf fünf Sekunden auf Framework-Ebene und dreißig Sekunden auf Dispatch-Ebene. Die Regel ist einfach. Das Polyfill lässt den nativen Aufruf erscheinen. Der Host besitzt den Effekt. Ein Mandant kann die Absicht ausdrücken. Er kann nicht auf das Betriebssystem zugreifen.
Dieses Design ist im V8-Isolat-Artikel detailliert beschrieben. Die fünf-Sekunden-Grenze ist die Ausführungsbegrenzung pro Isolat. Die dreißig-Sekunden-Grenze ist die Dispatch-Grenze. Die zehn-Megabyte-Antwortgrenze ist die Egress-Grenze. Alle drei sind benannte Richtlinien in den Runtime-Konfigurationseinstellungen, keine magischen Zahlen, und alle drei sind neben der Konstanten dokumentiert, die sie definiert.
Der SSRF-Wächter: Ausgehender Verkehr als Richtlinie, nicht als Standardoption
Das Gefährlichste, was ein Mandanten-Bundle tun kann, ist eine HTTP-Anfrage. Fetch ist eine universelle SSRF-Quelle. Ein fahles oder bösartiges Bundle, das ein Werkzeug auf den AWS-Metadaten-Dienst bei 169.254.169.254 richtet, bietet einem Kundenagenten einen Lese-Pfad zu den Instanz-Anmeldedaten.
Der gesamte ausgehende Verkehr durchläuft den SSRF-Wächter. Der Wächter arbeitet nach einem Prinzip. Eine Adresse ist gültig, solange die Richtlinie, die sie genehmigt hat, gültig ist. Der Wächter löst DNS vor der Anfrage auf und blockiert private Adressbereiche: Loopback, 10/8, 172.16/12, 192.168/16, link-local 169.254/16, 0/8 und ihre IPv6-Jahresexpansionen. Dann fixiert er die genehmigte IP in der Verbindung, sodass eine Rezuweisungsattacke die Adresse nach der Inspektion nicht ändern kann. Und er hält SNI und TLS an der fixierten Adresse ausgerichtet, da die Socket-Fixierung ohne Namensfixierung zu Zertifikatfehlern bei jeder Anfrage führen würde.
Antworten werden mit einem aktiven Byte-Zähler in das Isolat eingeladen, begrenzt auf zehn Megabyte, mit einem AbortController, der mit dem gesamten Zerstörungs-Pfad verbunden ist. Wenn ein Isolat ausgemustert wird, werden seine laufenden Anfragen in demselben Aufruf abgebrochen. Wenn ein Dispatch die 30-Sekunden-Grenze überschreitet, fragt ein Klassifizierer, was das Isolat im Moment des Abbruchs tat. Ausgehender I/O ist in Arbeit, der Gast rechnet, oder Speicherdruck. Der Tool-Fehler, der zum Agenten zurückkehrt, trägt die Antwort plus eine Erholungsvorschlag.
Die DNS-Cache-Lebensdauer ist an die Verbindungslebensdauer gebunden. Eine gelöste Adresse wird so lange gecacht, wie der Pool einen keep-alive-Agent für sie hält, bis zu 65 Sekunden standardmäßig. Eine Adresse kann die Verbindungsrichtlinie nicht überschreiten, die ihre Fixierung gerechtfertigt hat. Es gibt bewusst kein unabhängiges TTL. Diese Eigenschaft schließt das erneute Zuweisenfenster vollständig.
Der Kryptografische Audit-Pfad: Eine Kette, die Sie nicht fälschen können
Alle Agenten-Traffic, alle Tool-Aufrufe, alle Daten, die zwischen und außerhalb jedes Connectors fließen, fließen zum Streaming-Daemon mit einem Thread. Dieser Daemon forgiert eine SHA-256-Kette und signiert sie mit einem Ed25519-Sitzungsschlüssel. Der Sitzungsschlüssel verbleibt im RAM für 24 Stunden und ist beim Start durch den Master-Schlüssel zertifiziert. Jeder Anforderungs-Hash ist beim Ingest vorzeichenverschlüsselt. Jeder Datensatz trägt den vorherigen Hash und seine Position in der Sequenz. Die Kette ist signiert. Eine Änderung ist kein Vertraulichkeitsproblem. Es ist ein nachweisbares Ereignis.
Die Eingabe der Kette ist die base64-codierte Nutzlast verkettet mit dem vorherigen Hash und der Sequenznummer. Der aktuelle Hash ist SHA-256 dieser Eingabe. Die Signatur ist Ed25519 über derselben Eingabe mit dem Sitzungs-Sprivat-Schlüssel. Der Sitzungsschlüssel rotiert alle 24 Stunden, und die Kette wird ohne Unterbrechung fortgesetzt. Der Kettenzustand ist in Redis Streams markiert, sodass ein Absturz vom letzten bestätigten Ereignis neu startet, anstatt die Kette neu zu verifizieren. SIEM-Adapter entleeren diese gleiche Quelle hinter ihren eigenen Schaltungen. Ein fehlschlagender Exportpunkt wird isoliert, anstatt die Audit-Pipeline zu verstopfen.
Die Überwachung ist um die DSGVO-Artikel 73 (Recht auf Auskunft für betroffene Personen) strukturiert. Wenn ein Regulator oder Kunde die vollständige Historie eines Connectors anfordert, ist die Antwort eine einzige exportier- und verifizierbare Kette, kein Projekt.
Und hier ist die Grenze, von der ich am meisten stolz bin. V8 berührt niemals die Kryptografie. Mandanten-Code kann Hashes über Host-Bridges berechnen, aber nicht signieren, zertifizieren oder fälschen. Der Audit-Pfad ist etwas, was die Plattform dem Runtime tut, nicht etwas, was Runtime-Mandanten erreichen können.
Das vollständige Modell der zwölf Surface, die Audit-Schicht, die Decoy-Schicht und der Tresor sind im KI-Governance-Artikel beschrieben.
Die zwölf Surface: Governance als Betriebssystem
Wenn Sie den KI-Governance-Artikel gelesen haben, kennen Sie die Kontroll-Ebene. Zwölf Surface, acht melden und vier entscheiden, basierend auf bereichsspezifischen Tokens, einem versiegelten Tresor für Anmeldedaten, einer hash-geketteten Buchhaltung und einer Decoy-Schicht, die Schäden minimiert, bevor Sie sie bemerken. Was ich noch nicht gesagt habe, ist, wie diese zwölf Surface auf den neuen Verbraucher abbilden: den KI-Agenten.
Der Agent sieht die zwölf Surface nicht direkt. Er sieht sie als Einschränkungen des Umfeld, in dem er operiert. Und genau diese Einschränkungen ermöglichen es, einem Agenten in die Produktion zu vertrauen, wenn er in der Nacht eine Produktionsanfrage stellt, Zahlungen abgleicht oder CRM-Daten korrigiert.
Attribution. Jeder Tool-Aufruf trägt die Identität des Tokens, der Client dahinter, den Menschen oder das Service-Konto dahinter. Es gibt keine anonymen Aktionen in der Produktion. Ein Agent, der jede Stunde rotiert und dann alle 90 Sekunden aufträgt, erscheint in Mission Control, und dort wird eine unkontrollierte Schleife zuerst wahrgenommen, bevor sie zur Rechnung wird.
Data Protection. Vertrauliche Felder werden im Speicher maskiert, auf dem Ausgabe-Pfad zwischen Upstream und Model. Der Datenschutz gilt vor, bevor die Antwort den Agenten erreicht. Der Unterschied zwischen maskierten Daten und Daten, die nie im Kontext des Modells existiert haben.
Cost Control. Der Schaltungsschutz (Circuit Breaker) wendet ein begrenztes Request-Budget pro Connectoren an. Standard: 5.000 Requests alle 5 Minuten, mit einer 15-minütigen Cooldown-Phase. Wenn das Budget überschritten wird, löst der Schaltungsschutz aus und informiert den Agenten mit einerModell-sprachigen Ablehnung, dass die Ressource verfügbar ist und ein Fallback erforderlich ist. Ein guter Agent respektiert das. Eine Schleife, die die Ablehnung nicht lesen kann, wird durch dieselbe Schaltung gestoppt. Das ist das Ziel. Der Schaltungsschutz-Status ist über die gesamte Gateway-Flotte geteilt. Ein Budget ist ein Budget, keine pro-Prozess-Begrenzung, die sich bei Instanzwechseln zurücksetzt.
Error Recovery. Ein roher Server antwortet auf fehlerhafte Aufrufe mit einer flachen Fehlerkette. Der Agent wiederholt mit derselben Kette. MCP Fusion antwortet mit einem selbstreparierbaren Umschlag. Ein präziser Code, eine Nachricht, ein Vorschlag und eine Liste von Aktionen, die der Agent alternativ ausführen kann. InvoiceNotFound sagt dem Agenten etwas, was BAD_REQUEST nicht sagen kann, und der Erholungspfad entfernt die Interpretation, die Schleifen kostenpflichtig macht. Das ist das Thema des Connector-Architektur-Artikels, wo das vollständige MVA-Modell erklärt wird.
Das Capability Lockfile: Drift-Erkennung als Compiler-Schritt
Eine der stillen Fehler in agentischen Systemen ist Drift. Der Server, den Sie vor einem Monat bereitgestellt haben, hat zwölf Werkzeuge bereitgestellt. Heute hat er siebzehn, weil jemand fünf hinzugefügt hat. Der Agent ruft die neuen auf. Niemand hat sie überprüft. Die Ausgabe ist dieselbe Zeile, aber sie geht an einen anderen Ort, und der Audit-Pfad protokolliert den Aufruf, aber die in CI überprüfte Surface ist nicht die Surface, die der Agent erreichen kann.
Der MCP Fusion CLI führt eine zweite introspektive Kompilierung jedes Bundle durch. Er extrahiert die Tool-Verträge, Prompts und das Credential-Schema und schreibt sie in ein Capability Lockfile. Das ist ein deterministischer Schnappschuss der Verhaltensfläche des Connectors. Das Lockfile ist git-differenzierbar. Ein fusion lock --check in CI ist die Eintrittskontrolle. Die Surface, die Ihr Code wirklich bereitstellt, wird mit der committeten Surface verglichen, und die Differenz wird als breaking, risky, safe oder cosmetic eingestuft.
Der Runtime, der schließlich dieses Programm ausführt, sealed und wiederhergestellt durch Snapshot, ist dasselbe Programm, das dieses Lockfile erzeugt hat. Quellcode, kompiliertes Bundle und committetes Lockfile sind ein Artikel. Drift ist unmöglich, denn Drift bedeutet, dass Lockfile und laufender Code nicht übereinstimmen, und diese Diskrepanz schlägt an der CI-Eintrittskontrolle fehl.
Der Connector reist als ein einzelnes Artikel. Der Befehl mcpfusion deploy gruppiert den Server in eine eigenständige Datei: Alle Abhängigkeiten sind inline, Node-eingebaute Module werden durch Stubs ersetzt, die nur den Bundler zufriedengeben und nie aufgerufen werden, und der Transport ist selbst gestubbt, da die Plattform ihn bereitstellt. Das Bundle überschreitet eine 1,5-MB-Grenze für rohen Code. Das ist ein Budget, keine Spezifikation. Dann wird es komprimiert, gehasht und an den Edge gesendet. Wenn der Hash mit dem bereitgestellten Hash übereinstimmt, zeigt die Plattform eine sofortige Wiederherstellung an. Dieselben Bytes, ohne Neuladung.
Multi-Agent-Orchestrierung: Der SwarmGateway
Nicht alle Aufgaben können durch einen einzelnen Agenten gelöst werden. Einige Probleme brauchen Spezialisten. Einen Finanzexperten, einen DevOps-Experten, einen Kundenservice-Experten. Jeder ist sein eigener MCP-Server, sein eigenes Modell, seine eigenen Werkzeuge.
Der SwarmGateway implementiert das B2BUA-Muster. Für den anrufenden Agenten erscheint er wie ein einziger MCP-Server mit einer vorangestellten Werkzeugliste. Wenn der Agent ein vorangestelltes Werkzeug aufruft, entfernt der Gateway den Präfix und leitet den Aufruf an den Spezialisten-Server weiter. Wenn der Agent mit dem Spezialisten fertig ist, schließt ein einziges Rückkehr-Werkzeug den Tunnel und stellt die Werkzeugliste des Gateways wieder her. Jede Übertragung erzeugt ein 60-seitiges, bereichsspezifisches Delegierungstoken. Ein inaktiver Tunnel läuft nach fünf Minuten ab.
Zwei Sicherheitsmerkmale sind wichtig. Erstens: Das Delegierungstoken kann nicht aus seiner Gefangenschaft entkommen, weil der Gateway bei jedem Aufruf die Domain gegen seine Registry validiert. Zweitens: Das Rückkehr-Werkzeug wird vom Gateway injiziert, nicht vom Upstream, was bedeutet, dass ein kompromittierter oder fehlerhafter Spezialist den Agenten nicht dazu bringen kann, einen anderen Gateway anzurufen. Der Namensraum-Rewalker wendet dies auf Tool-Namen-Ebene an.
Und da der Gateway dasselbe W3C Trace Context spricht wie der eingehende Agent, wird jede Tool-Span über die Spezialisten-Übertragung mit derselben Trace verbunden. Man kann dem Agenten über die Triage-Schicht, zum Finanzexperten, zum DevOps-Experten und zurück folgen - alles in einer verteilten Trace. Diese Arbeit, die W3C-Trace-Propagation durch den Gateway, wurde in MCP Fusion 5.1.0 geliefert, und die Details sind im Trace-Korrelations-Artikel. Wenn der Schwarm auf großer Skala auf das Gateway trifft, muss die Session-Ebene jeden Agenten ohne Deadlock konsolidieren. Die Mechanismen hinter Session-Pooling, kausaler Invalidierung und dem Circuit-Breaker, der einen unkontrollierten Schwarm unter Kontrolle hält, sind im SwarmGateway-Sessions-Artikel.
Der Agent als kontrollierter Principal
Die meisten Diskussionen über Agenten-Governance behandeln den Agenten als ein Risiko, das eingekessert werden muss. Ich leugne das nicht. Der Agent ist ein Risiko. Ein nichtdeterministischer Principal, der Werkzeuge gegen Systeme Dritter unter einem Budget aufruft. Das ist das Risiko.
Aber der andere Aspekt, den ich in einem kommerziellen Deck erwähnen würde, ist: Governance ist das, was einen Demo-Agenten zu einem Mitarbeiter macht.
Vertrauen wird im Verhältn zu Beweisen gewährt. Ein Operator wird einem Agenten in der Nacht, die Produktionsanfrage, die Zahlungsabgleich, die CRM-Korrektur erträuen, im exakten Verhältn, in dem jede Aktion, die er ausgeführt hat, zugewiesen, budgetiert, geschützt und nachverifizert werden kann. Die Quittung ist keine Belastung für den Agenten. Sie ist das Token, das ihm den größten Schlüssel gibt.
Die Hülle eines kontrollierten Agenten ist vorhersagbar. Eine deterministische Richtlinie um ein nichtdeterministisches Modell herum ist die einzige gesunde Form für die Produktion: Das Modell plant in einer Box, und die Box ist stabil. Die Ablehnung des Schaltungsschutzes ist in Modellsprache geschrieben, sodass der Agent das Budget lernt und es respektiert, anstelle es als Rechnung zu entdecken. Die Trunksierung in der FinOps-Schicht bedeutet, dass das Modell eine auf die Größe angepasste Antwort statt eines 200.000-Token-Blobs erhält. Das ist ein Intelligenzproblem, nicht nur ein Kostenproblem.
Und der Agent erlangt selbst die Fähigkeit, die kein autonomes System je praktisch hatte: Er kann seine Arbeit zeigen. Für einen Agenten, der in regulierten Workflows operiert, ist der Audit-Pfad kein Overhead. Er ist das Produkt. Ein kontrollierter Agent ist der einzige Agententyp, dem echte Autorität übertragen werden kann. Ein unkontrollierter Agent ist für immer nur eine Demo.
Die Richtung
Was ich beschrieben habe, ist der Stack, der heute läuft. Nicht der Plan. Nicht die Landkarte. Der Stack, auf dem der MCP-Server eines Kunden, gebaut mit MCP Fusion, zum Edge wandert und innerhalb davon ausgeführt wird.
Die offene Richtung ist der Zustand. Ein längerer Mandanten-Status, der die Hibernation-Brackets der Isolate sieht. Eine dichtere Verpackung lebender Isolate pro Host. Teams bringen ihre eigenen Connector-Kataloge auf den Marktplatz, ohne auf unser CI zu warten. Die Snapshot-Schicht hat bereits die Hibernation-Schnittstelle. Die State-Sync-Schicht enthält bereits kausale Invalidierungssignale. Was übrig bleibt, ist die Dichte und das Entwicklererlebnis.
Die tiefe Richtung ist der A2A-Protokoll-Gateway. MCP Fusion stellt bereits jeden Server als einen A2A-kompatiblen Agenten mit dem Standard-Discovery-Endpoint unter well-known agent-card.json bereit. Der SwarmGateway spricht bereits das B2BUA-Modell. Wenn A2A reifer ist und Agenten sich gegenseitig automatisch entdecken, ändert sich der Gateway nicht. Er verwaltet bereits eine Flotte von Spezialisten hinter einer einzigen Surface, mit bereichsspezifischen Delegierungstokens und Trace-Kontinuität über jede Übertragung.
Die Grenze
Ich glaube nicht, dass V8-Isolate die letztendliche Antwort auf Multi-Tenant-Edge-Code sind. Sie sind die Antwort für die Form, die diese Plattform hat. Und die Form ist es, die ich behalten will. Günstige Mandanten. Harte Grenzen. Millisekunden-Skalierung des Startens. Denn die Geduld eines Agenten wird in Sekunden gemessen, und das Vertrauen auch.
Agenten agieren bereits in Ihren Systemen. Es geht nicht mehr darum, ob Sie Governance leisten können. Es geht darum, ob Sie den Tag erlauben können, an dem Sie feststellen, dass Sie keine hatten. Vinkius Cloud ist der Runtime, der diese Governance liefert. MCP Fusion ist der Framework, der sie komponierbar macht. Beide sind das Ergebnis, um einen Invarianten herum aufzubauen: Der Verbraucher ist kein Mensch, der einen Bildschirm liest. Der Verbraucher ist ein Modell, das kein Schema lesen und keine Konversation erinnern kann. Alles andere leitet sich davon ab.
Wenn Sie Agenten bauen, die in Produktivsystemen agieren, muss das Betriebssystem, auf dem sie laufen, für diesen Verbraucher entworfen sein. Nicht nachträglich angepasst. Das ist, was wir gebaut haben. Das ist, was der Code anwendet. Und deshalb ist der Audit-Pfad etwas, was die Plattform dem Runtime tut, nicht etwas, was Runtime-Mandanten erreichen können.
Der Runtime hinter den MCP-Serven auf cloud.vinkius.com ist das, was ich beschrieben habe. Das Framework ist Open Source auf github.com/vinkius-labs/mcpfusion. Beide sind nach derselben Invarianten-Regel geschrieben.